Kiberuzbrukums Francijas lielveikalu saldēšanas iekārtām
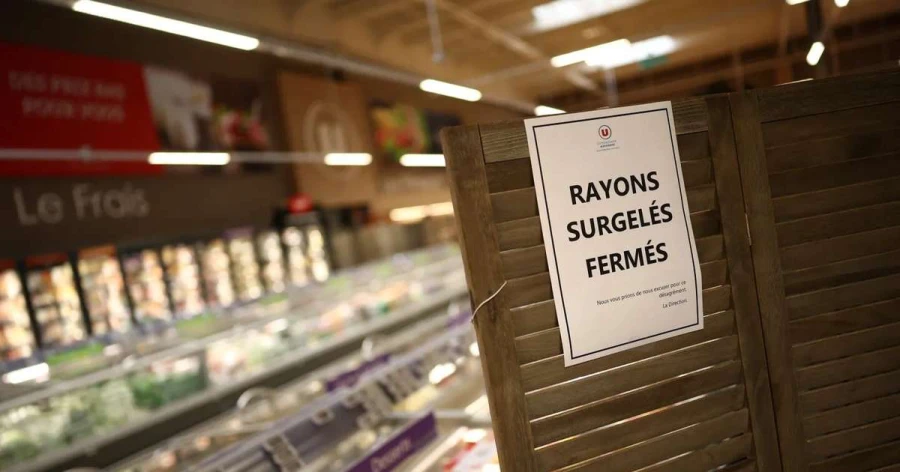
Vairāki vadošie Francijas mazumtirgotāji, tostarp ”E. Leclerc”, ”Intermarché” un ”Cooperative U”, cietuši vērienīgā kiberuzbrukumā, kas skāris uzņēmumu saldēšanas iekārtas. Uzbrukuma rezultātā simtiem veikalu visā valstī bijuši spiesti izmest svaigos un saldētos produktus, jo iekārtu temperatūras režīmi tika mainīti attālināti.
Uzbrukuma mērķis un sekas
Saskaņā ar pieejamo informāciju kiberuzbrukums skāris vismaz 300 ”Intermarché” un ”Netto” zīmolu veikalu, vairāk nekā 100 ”Cooperative U” tirdzniecības vietu, kā arī vairākus ”E. Leclerc” veikalus. Medijos izskanējusi arī informācija par iespējamu ”Carrefour Market” un ”Monoprix” veikalu iesaisti, taču uzņēmumi to vēl nav oficiāli apstiprinājuši. Tiek ziņots, ka kiberuzbrukums izraisījis arī vairākus ugunsgrēkus.
Izmeklēšana un tehniskais aspekts
Parīzes prokuratūra sākusi izmeklēšanu par plaša mēroga kiberuzbrukumu. Francijas kiberdrošības aģentūra identificējusi ievainojamību Dānijas ražotāja ”Danfoss” piegādātajā programmatūrā, ko izmanto saldēšanas sistēmu vadībai. Aģentūra sadarbojas ar Eiropas kolēģiem, lai brīdinātu citas valstis, kurās varētu būt skartas līdzīgas iekārtas.
”Pārtikas drošībai ir jāpievērš lielāka uzmanība visos līmeņos,” platformā ”X” paziņoja Eiropas Savienības lauksaimniecības un pārtikas komisārs Kristofs Hansens.
Kiberdrošības eksperti norāda, ka uzbrukums liecina par augstu sarežģītības līmeni, jo vienlaikus tika ietekmētas simtiem iekārtu, kas iepriekš bija izolētas no interneta, bet tagad ir savienotas ar attālinātās uzraudzības sistēmām.
 Bluesky