Kibernoziedznieki izmanto bezmaksas spēles datu izkrāpšanai
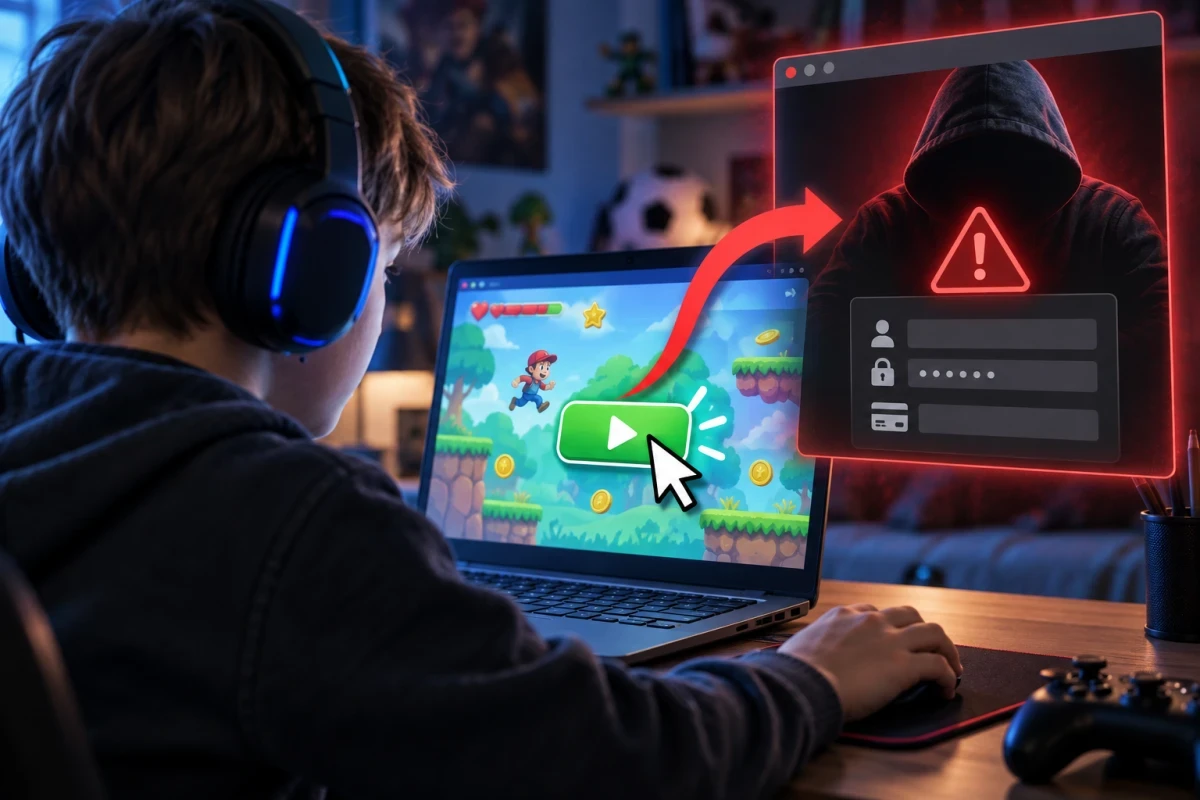
Elektronisko sakaru un IKT pakalpojumu sniedzējs „Bite Latvija” brīdina par pieaugošiem kiberdrošības riskiem, kas saistīti ar bezmaksas tiešsaistes spēļu vietnēm. Krāpnieki izmanto šīs platformas, lai ar maldinošu saišu un viltus pogu palīdzību novirzītu lietotājus uz nedrošām vai inficētām vietnēm.
Datu drošības statistika
Šā gada pirmajos astoņos mēnešos ar „Bite Latvija” drošības risinājuma „Antivīruss Plus” palīdzību bloķēti vairāk nekā 354,5 miljoni kiberdrošības apdraudējumu. Tas ir teju četras reizes vairāk nekā attiecīgajā periodā pērn, kad tika bloķēti 92,9 miljoni draudu. Tikai augustā vien fiksēti 55,9 miljoni apdraudējumu.
Kā darbojas krāpniecības shēmas
„Bite Latvija” iekšējās drošības procesu vadītājs Hermanis Eriņš skaidro, ka krāpnieki izmanto lietotāju vēlmi ātri sākt spēli. Pēc pogas „Start” nospiešanas vai nejauša klikšķa vietnē lietotājs tiek novirzīts uz citu, bīstamu resursu. Tur var tikt pieprasīta failu lejupielāde, programmatūras instalēšana vai sensitīvu datu, tostarp maksājumu informācijas, ievadīšana.
Ieteikumi drošībai
- Izmantot tikai atpazīstamas un uzticamas spēļu platformas.
- Nekavējoties aizvērt vietni, ja notiek negaidīta pāradresācija.
- Neievadīt personas datus un nelejupielādēt failus aizdomīgās vietnēs.
- Vecākiem izmantot vecāku kontroles iestatījumus un pārrunāt ar bērniem drošas interneta lietošanas principus.
„CERT.LV” augusta pārskats apstiprina, ka Latvijā turpinās plašas pikšķerēšanas un smikšķerēšanas kampaņas, kurās krāpnieki uzdodas par pazīstamām iestādēm un izmanto sociālās inženierijas paņēmienus, radot mākslīgu steidzamības sajūtu.
 Bluesky